

A Prodemge foi anfitriã da terceira edição do Encontro de Encarregados de Dados. Realizado na tarde dessa quinta-feira (11/3), na Sala de Inovação da Prodemge, o evento reuniu cerca de 50 representantes de secretarias e órgãos da administração pública estadual para um momento de troca de conhecimentos sobre o trabalho de implementação da Lei Geral de Proteção de Dados (LGPD) no Estado.
Acompanhado dos diretores Cássio Matoso e André Alves, o diretor-presidente, Roberto Reis, fez a abertura do evento. Ele citou o grande volume de dados que a companhia opera e controla, de áreas críticas como o pagamento dos servidores, os beneficiários da previdência estadual e os cidadãos atendidos pelas forças de segurança pública.
“A LGPD e a cibersegurança são temas que têm muita sinergia. Por isso esse fórum é tão importante. Precisamos trabalhar juntos, Prodemge e entidades, para garantir a segurança dos sistemas que estão por trás das políticas públicas de governo, reduzindo suas vulnerabilidades e preservando as informações de milhões de cidadãos”, afirmou Reis.
Apresentações
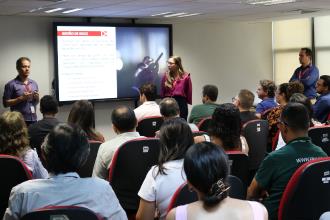 A prevenção de incidentes de segurança envolvendo dados pessoais e as campanhas de conscientização foram tema da apresentação que a encarregada de dados pessoais (ou DPO, sigla em inglês para data protection officer) da Prodemge, Emily Assumpção, conduziu junto com o gerente de Governança de Segurança da Informação, Alander Faustino, e o superintendente da Segurança da Informação, Bruno Moreira.
Eles destacaram como os treinamentos contribuem para reduzir incidentes causados por erro humano, aumentar a capacidade de identificar ataques e fortalecer a cultura de segurança e proteção de dados. “O erro humano é um dos principais vetores de ataque. Sem orientação adequada, colaboradores podem tomar decisões que parecem simples, mas que geram grande exposição para a organização”, ressaltou.
Em seguida, o diretor central de Gestão de Serviços e Infraestrutura de Tecnologia de Informação e Comunicação, Alber Silveira, e o coordenador do Grupo de Trabalho de LGPD da Diretoria Central de Gestão de Serviços e Infraestrutura de Tecnologia de Informação e Comunicação da Secretaria de Estado de Planejamento e Gestão (Seplag), José Carlos, falaram sobre as ações que estão sendo conduzidas pela instituição.
“Incidentes de segurança envolvendo dados pessoais podem trazer enormes prejuízos para os mineiros, que ficam expostos a roubo de identidade, golpes digitais e fraudes financeiras, por exemplo”, ressaltou José Carlos.
Compartilhando as ações que a Fundação Centro de Hematologia e Hemoterapia do Estado de Minas Gerais (Hemominas) está implementando para se adequar aos requisitos e obrigações da LGPD, a DPO da instituição, Kátia Coelho, acredita que os encontros são fundamentais para o Estado: “Este é um espaço de discussão para que a gente possa conhecer as necessidades e dificuldades de cada órgão, criando uma rede de troca de informação com o objetivo de fortalecer e atingir um consenso sobre como o Estado pode se preparar e implantar a LGPD de modo institucional”.
Legislação
A Lei Geral de Proteção de Dados Pessoais (LGPD), em vigor no país desde agosto de 2020, busca proteger os direitos fundamentais de liberdade e de privacidade, e a livre formação da personalidade de cada indivíduo. Ela determina diretrizes para o tratamento de dados pessoais, dispostos em meio físico ou digital, feito por pessoa física ou jurídica de direito público ou privado.
Segundo a lei, um dado pessoal é aquele que identifica um indivíduo diretamente – como nome, CPF, identidade – ou indiretamente – como dados de localização, e-mail e endereço de IP. Há também dados pessoais sensíveis, que devem receber ainda mais proteção, como origem racial ou étnica, referente à saúde, convicção religiosa, opinião política, dados genético ou biométrico.
 E-mail:
 ServicePoint:
 Telefone: (31) 3339-1600
 Formulário: disponível ao lado ⇨


